使用 Google Cloud KMS 设置 CMEK
创建 Google Cloud KMS 密钥,授予 Anthropic 对该密钥的访问权限,并在 Claude Platform 或 Claude Enterprise 中使用该密钥。
让 Claude Code 为您设置此功能
/claude-api 帮我使用 Google Cloud KMS 配置客户管理的加密密钥
开始之前
在 Claude 中:
- 客户管理的加密密钥(CMEK)已为您的组织开启。
- 您已获得您的 Anthropic 组织 ID,即不带
org_前缀的 UUID。您可以从 Claude Console 中的组织复制它,也可以从 claude.ai 上的组织设置 > 组织与访问权限复制它。创建密钥的人需要此 ID。 - 您是 Claude Platform 上的组织管理员,或 Claude Enterprise 上的所有者或主要所有者。
- 在 Claude Platform 上,您拥有一个保留数据的工作区,最好是新的工作区,因为现有数据仍受 Anthropic 的密钥保护。
- 在 Claude Enterprise 上,您了解哪些功能会关闭或发生变化。
在 Google Cloud 中:
- 已启用 Cloud KMS API。
- 您可以创建密钥环和密钥,并在其上设置 IAM 策略(
roles/cloudkms.admin或同等角色)。 - 已开启 Cloud KMS 数据访问审计日志(Data Read 和 Data Write),以便 Cloud Logging 记录 Anthropic 对您的密钥的使用。这些日志默认处于关闭状态。
- 如果您的 Google Cloud 组织强制执行网域限制共享(
constraints/iam.allowedPolicyMemberDomains),它会阻止向 Anthropic 的服务账号授予权限。请添加项目级例外,或允许 Anthropic 的 Cloud Identity 客户 ID。请联系 Anthropic 获取该 ID。
在 Google Cloud 中:创建密钥
如果验证或添加失败,请参阅 Google Cloud KMS 的修复方法。
以下步骤会使用小写形式的 Anthropic 组织 ID(<ORGANIZATION_UUID>)为密钥添加标签,并向 Anthropic 的服务账号授予访问权限:
anthropic-cmek-client-us@gcp-anthropic-cmek-clients.iam.gserviceaccount.com
请仅使用此地址,切勿使用通过电子邮件或聊天发送的地址。
您可以使用任何 Cloud KMS 位置。为获得最低延迟,请使用 us-east5 或 us-central1。Anthropic 强烈建议使用 HSM 保护。
要使用您已有的密钥,请先添加组织标签。
Google Cloud Console
创建或选择密钥环
在 Google Cloud 控制台中,前往密钥管理页面。打开一个密钥环,或在 us-east5 等位置创建一个密钥环。
配置密钥
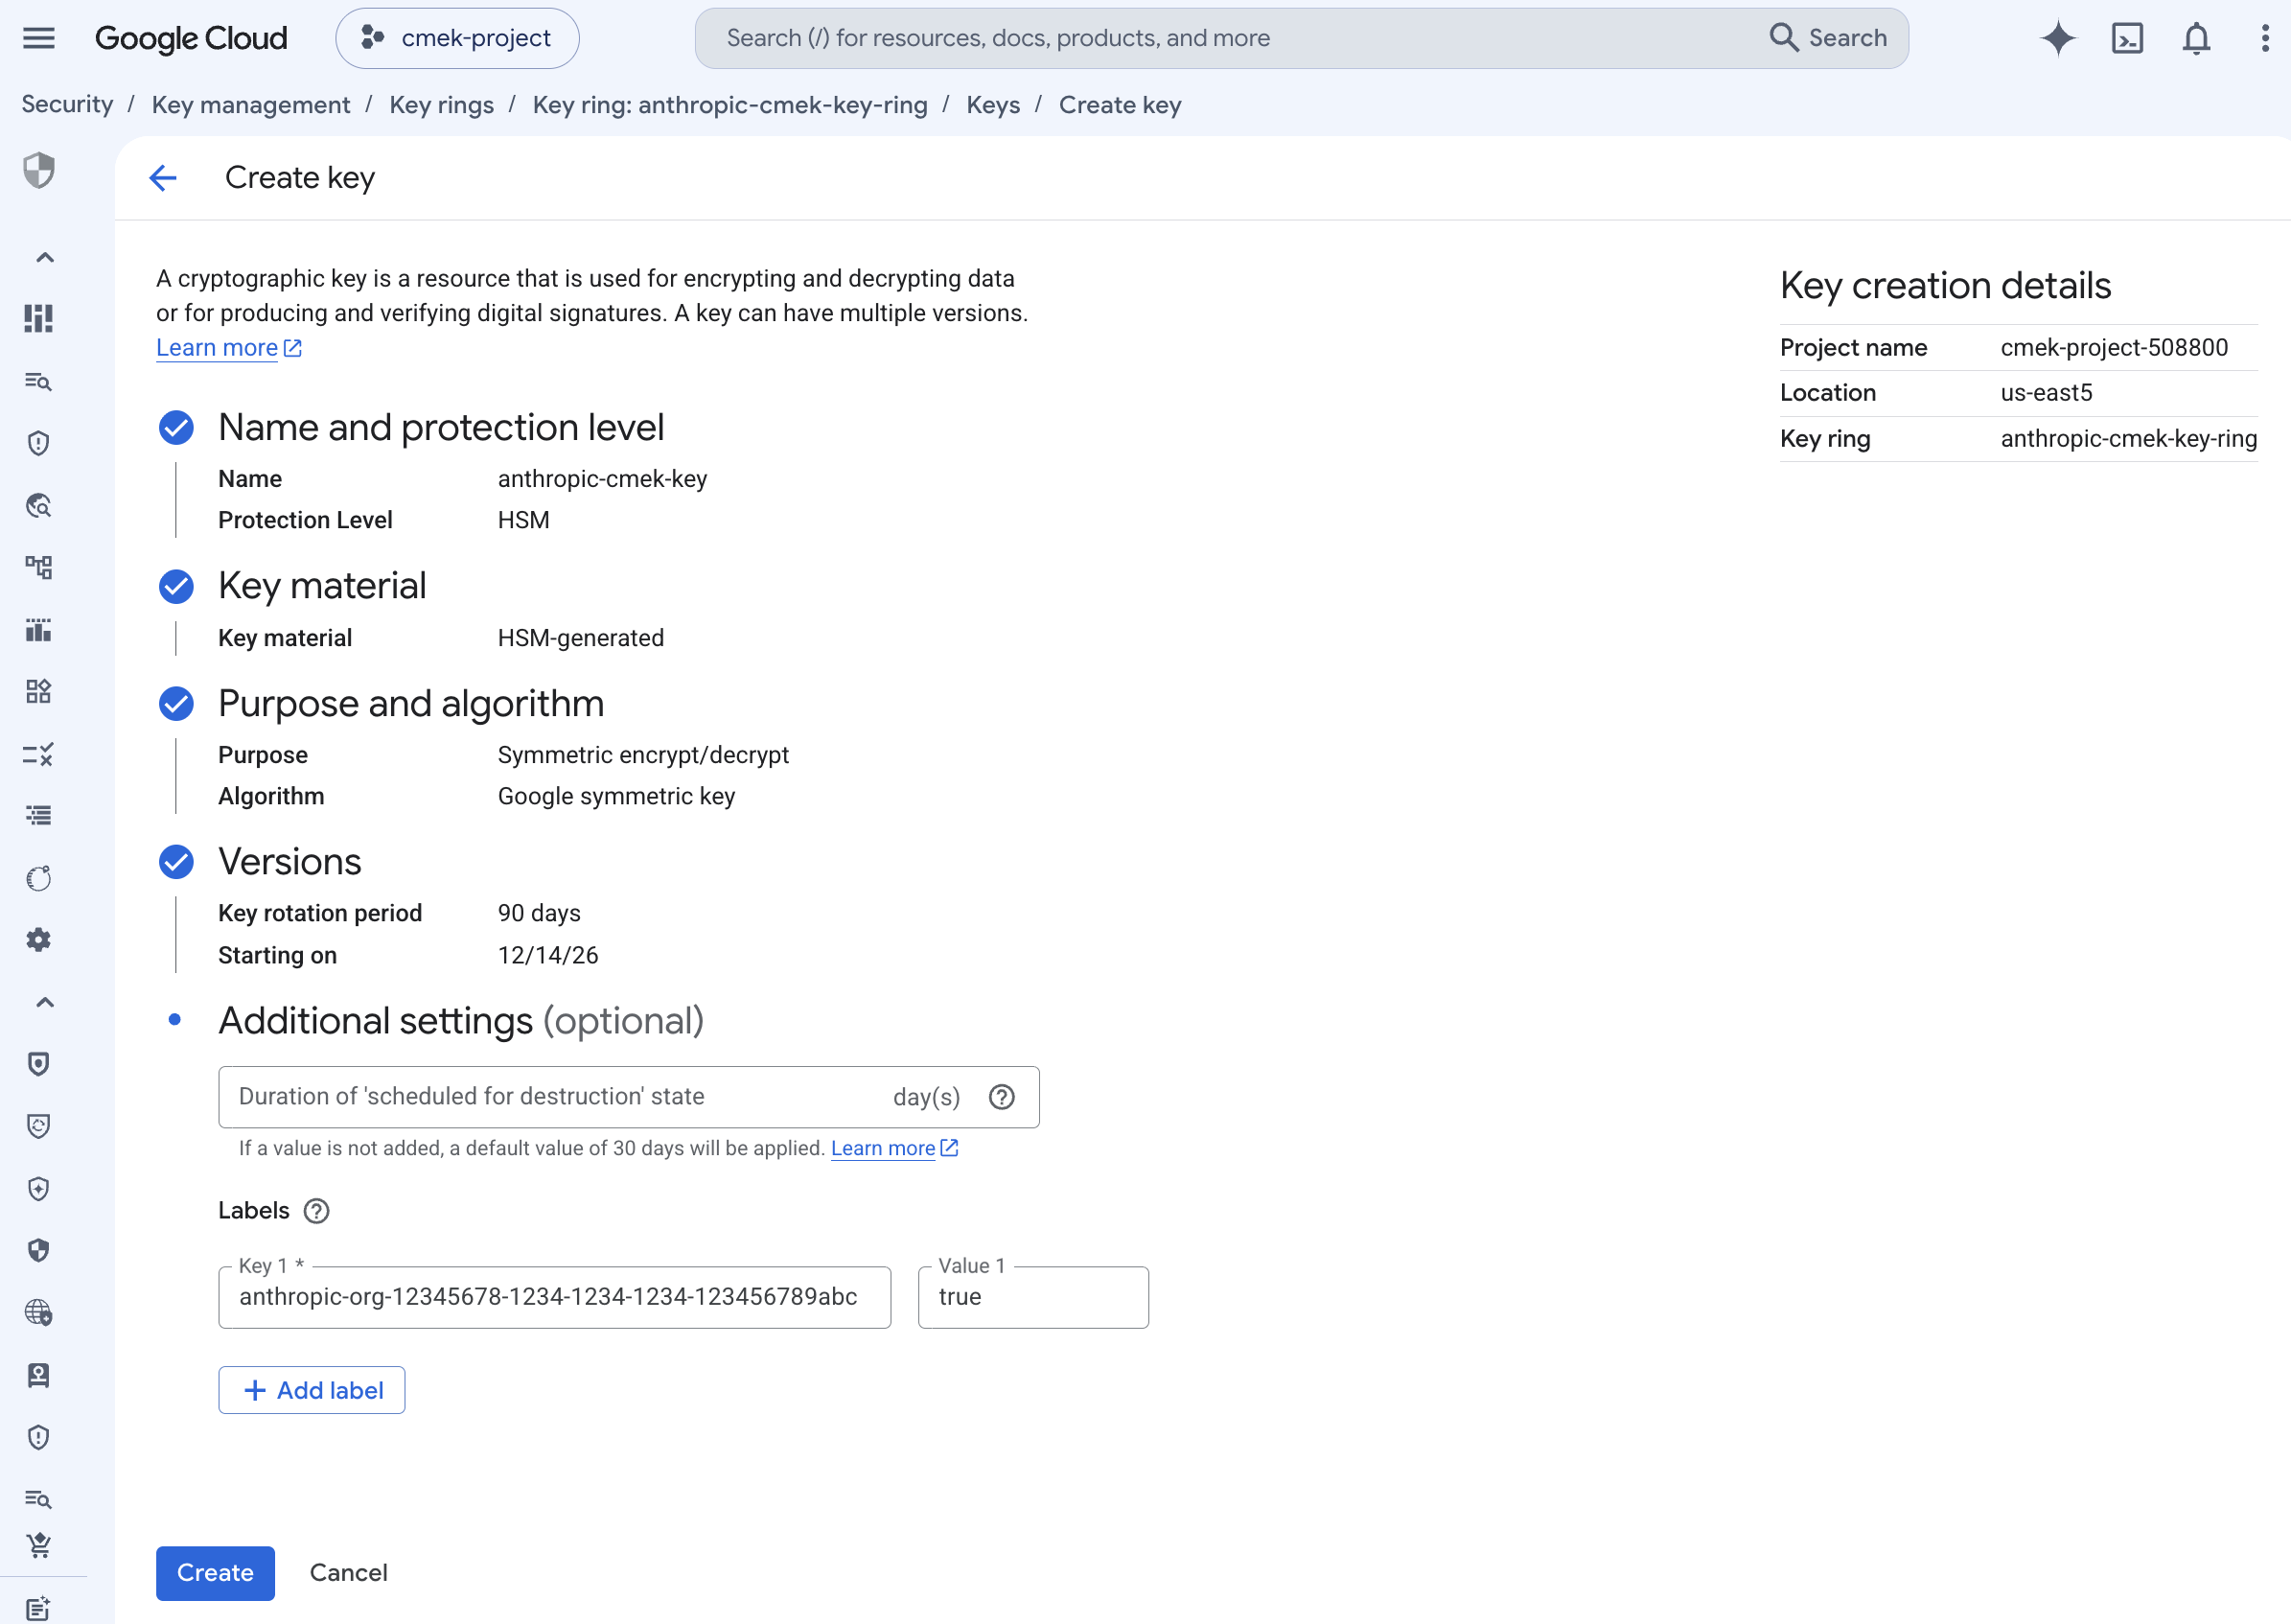
点击 Create key 并输入名称。选择以下选项:
- Protection level: HSM
- Key material: Generated key
- Purpose: Symmetric encrypt/decrypt
- Algorithm: Google symmetric key
添加组织标签
点击 Additional settings,然后点击 Add label。输入组织标签:
- Key 1:
anthropic-org-<ORGANIZATION_UUID> - Value 1:
true
点击 Create。
打开密钥的权限
在密钥环详情页面上,选中密钥旁边的复选框。打开 Permissions 面板并点击 Grant access。
向 Anthropic 的服务账号授予对该密钥的访问权限
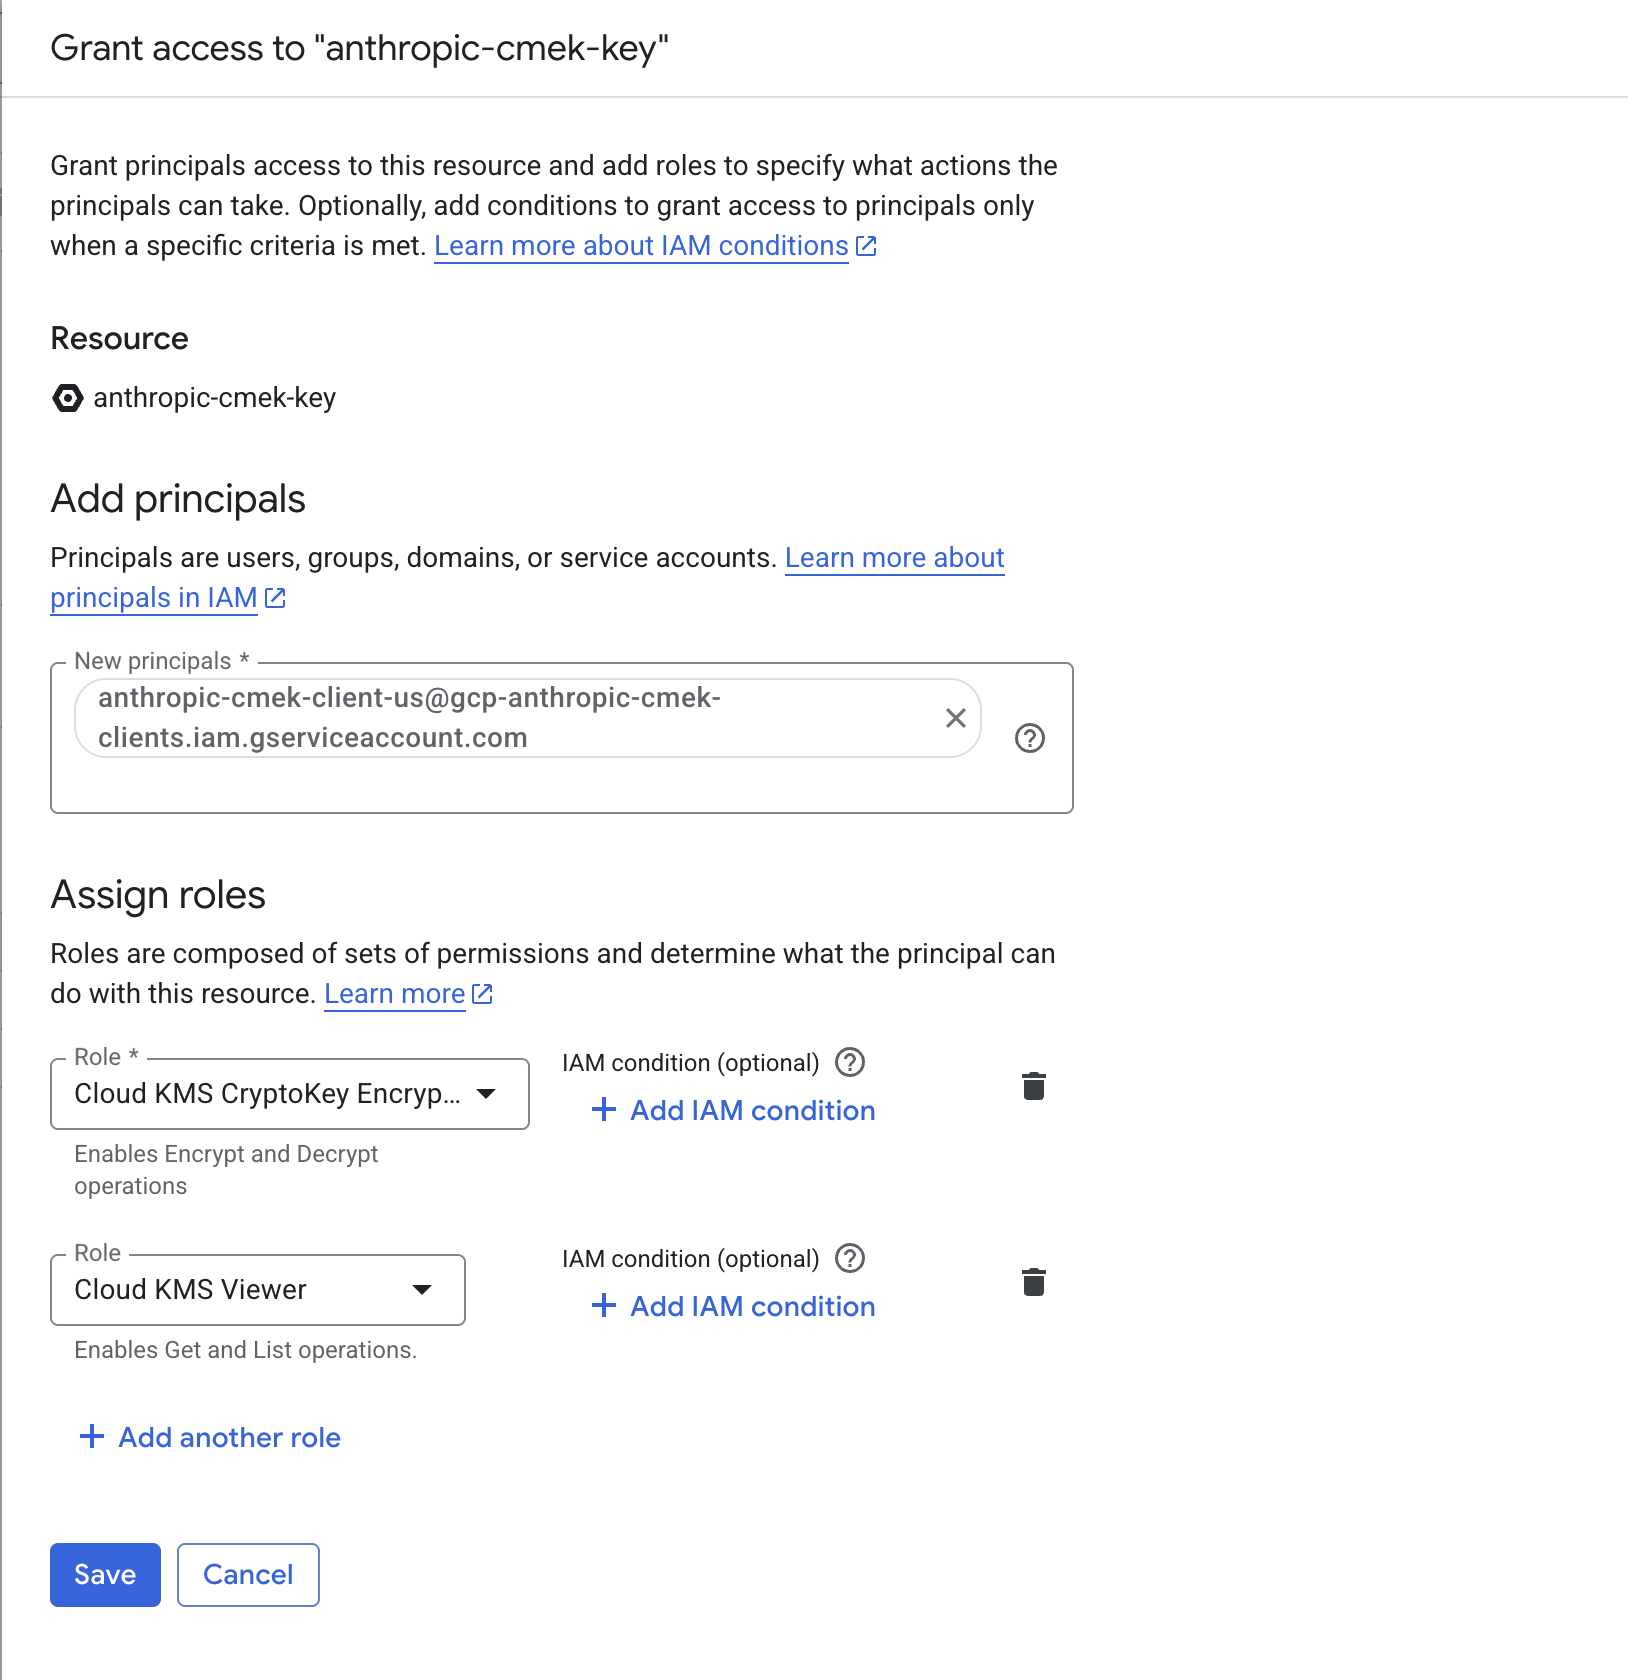
检查 Resource 显示的是密钥,而不是密钥环或项目。输入以下值:
- New principals:
anthropic-cmek-client-us@gcp-anthropic-cmek-clients.iam.gserviceaccount.com - Role: Cloud KMS CryptoKey Encrypter/Decrypter
点击 Add another role 并选择 Cloud KMS Viewer。点击 Save。
复制完整的密钥资源名称
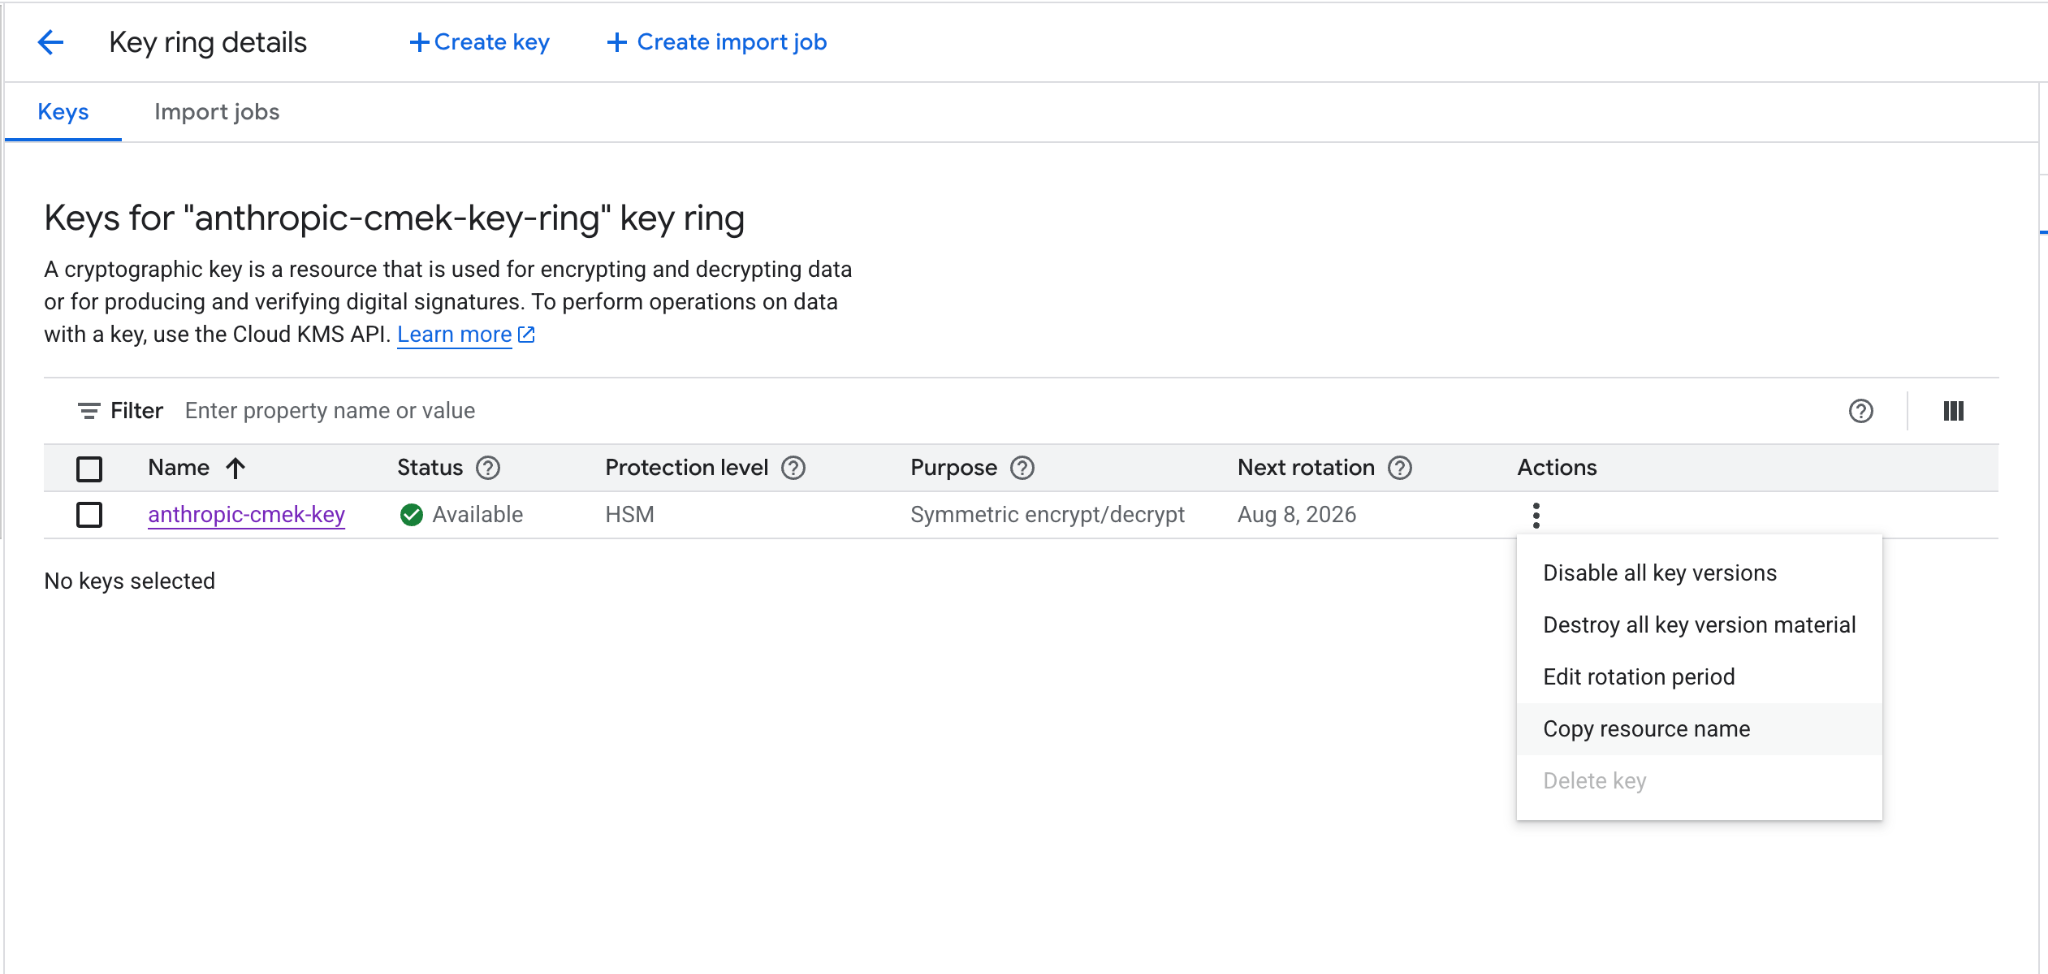
在密钥环详情页面上,打开密钥的 Actions 菜单并点击 Copy resource name。
gcloud CLI
在每个命令中,替换以下占位符:
<your-project-id>: 您的 Google Cloud 项目 ID<region>: 密钥的位置,例如us-east5<your-keyring-name>: 密钥环的名称<your-key-name>: 密钥的名称<ORGANIZATION_UUID>: 小写形式的 Anthropic 组织 ID
创建或选择密钥环
如果您已有可重复使用的密钥环,请跳过此步骤。
gcloud kms keyrings create <your-keyring-name> \
  --project=<your-project-id> \
  --location=<region>
创建密钥
gcloud kms keys create <your-key-name> \
  --project=<your-project-id> \
  --location=<region> \
  --keyring=<your-keyring-name> \
  --purpose=encryption \
  --protection-level=hsm \
  --labels=anthropic-org-<ORGANIZATION_UUID>=true
如需软件保护,请省略 --protection-level=hsm。
向 Anthropic 的服务账号授予对该密钥的访问权限
运行以下两个命令:
gcloud kms keys add-iam-policy-binding <your-key-name> \
  --project=<your-project-id> \
  --location=<region> \
  --keyring=<your-keyring-name> \
  --member="serviceAccount:anthropic-cmek-client-us@gcp-anthropic-cmek-clients.iam.gserviceaccount.com" \
  --role=roles/cloudkms.cryptoKeyEncrypterDecrypter
gcloud kms keys add-iam-policy-binding <your-key-name> \
  --project=<your-project-id> \
  --location=<region> \
  --keyring=<your-keyring-name> \
  --member="serviceAccount:anthropic-cmek-client-us@gcp-anthropic-cmek-clients.iam.gserviceaccount.com" \
  --role=roles/cloudkms.viewer
获取完整的密钥资源名称
gcloud kms keys describe <your-key-name> \
  --project=<your-project-id> \
  --location=<region> \
  --keyring=<your-keyring-name> \
  --format="value(name)"
在 Claude 中添加密钥的人员需要该密钥的完整资源名称,格式如下:
projects/<your-project-id>/locations/<region>/keyRings/<your-keyring-name>/cryptoKeys/<your-key-name>
为您已有的密钥添加组织标签
除非密钥带有值为 true 的标签 anthropic-org-<ORGANIZATION_UUID>(其中使用小写形式的 Anthropic 组织 ID),否则验证会失败。要添加该标签,请运行:
gcloud kms keys update <your-key-name> \
  --project=<your-project-id> \
  --location=<region> \
  --keyring=<your-keyring-name> \
  --update-labels=anthropic-org-<ORGANIZATION_UUID>=true
其他值可在密钥的完整资源名称中找到,并且该命令会保留现有标签。然后跳至授予访问权限的步骤。
在 Claude 中:添加并附加密钥
要在 Claude Platform 上通过脚本完成这部分操作,请改为使用 Admin API。
Claude Platform
打开加密密钥设置
在 Claude Console 中,打开数据保留页面上的加密密钥。如果该部分不存在,请从顶部的下拉菜单中选择组织。
添加密钥
在加密密钥下,点击添加密钥。输入显示名称,选择 Google Cloud KMS,然后点击继续。
输入密钥资源名称
检查您的密钥是否带有对话框中显示的组织标签。将密钥的完整资源名称粘贴到密钥资源名称中,然后点击添加。
验证密钥
在加密密钥列表中,点击密钥旁边的验证。检查通过时会显示已连接。如果显示的是连接失败,请参阅 CMEK 故障排除。
将密钥附加到工作区
- 在数据保留页面顶部,从下拉菜单中选择工作区。
- 在加密密钥下,选择密钥并点击保存。
- 选中复选框以确认您已阅读 CMEK 文档,然后点击确认。
您会看到工作区设置已更新。 一旦您的密钥生效,您的云服务提供商的审计日志中就会显示 Anthropic 对您的密钥的调用。
在 ZDR 组织中,选择工作区后,请选择标准数据保留,以便显示加密密钥。点击保存后,在数据保留条款上点击接受。
Claude Enterprise
在 Claude Enterprise 上,CMEK 适用于整个组织,并且您只能添加一个密钥。
添加密钥会为每位用户关闭或更改某些功能。如需先试用 CMEK,请使用单独的组织。
打开加密密钥设置
前往 claude.ai > 组织设置 > 数据与隐私,找到加密密钥。
添加密钥
点击添加密钥。输入显示名称并选择 Google Cloud KMS。选中复选框以确认您已阅读 CMEK 文档,然后点击继续。
输入密钥资源名称
检查您的密钥是否带有对话框中显示的组织标签。将密钥的完整资源名称粘贴到密钥资源名称中,然后点击添加。
确认已添加密钥
检查最多可能需要 30 秒。当出现已配置加密密钥。 时,点击完成。如果改为出现无法添加加密密钥。,请查找原因并重试。
您的密钥保护从那时起写入的数据。请告知您的用户哪些功能发生了变化。